cornradio


太硬核懒得看。
发的确实有问题。
@cnskis 是的 那我也贴一下: 官方的缓解措施
If you cannot update immediately: while only an update is a complete solution, the following measures reduce exposure to specific attack paths but do not make an installation safe.
RCE via OOM corruption (CVE-2026-109618):
Set memory_limit=-1, preferably in a way applications can't override, such as php_admin_value in the FPM pool or Apache configuration, and check that no pool, directory or application setting puts a finite limit back. This removes the controllable PHP memory limit failure, but an underlying allocation failure can still reach the vulnerable path.
Set a low post_max_size. For applications that don't require file uploads, set post_max_size = 8M. If file uploads are necessary, set post_max_size = 32M. Keep upload_max_filesize below post_max_size. Consider enforcing limits at the web server or proxy level for decoded request size, input field count, multipart part count, header count, and nesting depth. These limits must also cover requests without a usable Content-Length.
Use a container or cgroup limit as an availability boundary, preferably with a policy that kills only the affected worker. Do not substitute RLIMIT_AS or RLIMIT_DATA, as these can cause the vulnerable allocation failure.
RCE via stale global state (CVE-2026-109619):
Set session.upload_progress.enabled=0 and restart every worker. Use php.ini, an FPM pool or server configuration that applies before request parsing. Do not rely on ini_set() or FPM .user.ini. This blocks the confirmed session paths but not other variants.
On PHP 8.5, set fatal_error_backtraces=0 and restart every worker. This blocks the confirmed fatal backtrace path only.
Remove invalid or deprecated settings applied per request that emit diagnostics before initialization. Hiding diagnostics with error_reporting, display_errors or @ does not help.
Fix attacker-reachable fatal errors and execution timeouts, including failures in callbacks, upload or import processing and cleanup.
The advisories linked above have the full technical details.
是 ai。但是我审过。 官方发的内容也就是升级版本。
针对 2026 年 10 月 21 日 PHP 官方发布的紧急安全公告(修复 CVE-2026-109618 和 CVE-2026-109619 两个 CVSS 9.2 级的漏洞),整理的漏洞详情、修复及缓解方案如下:
1. 漏洞原理与危害简述
| 漏洞编号 / 名称 | 漏洞原理 | 攻击危害 |
|---|---|---|
| CVE-2026-109618(OOM 内存损毁 RCE) | 在处理 Web 请求时,若触发 PHP 内存不足(OOM)逻辑,请求会被中断。但在内部数据未完全初始化时中断,后续清理(Cleanup)流程会将无效数据误认为有效数据,造成内存损毁。 | 未经身份验证的远程代码执行(RCE)。攻击者可直接向服务端发送恶意构造的超大或复杂请求,在无任何权限的情况下控盘服务器。 |
| CVE-2026-109619(残余全局状态 RCE) | 请求占用的内部状态在后端内存释放后,依然残存在并发 Worker 进程中。当同一个 Worker 处理下一个新请求时,会在正常重置前使用残留的失效状态,引发越界或指针异常。 | 未经身份验证的远程代码执行(RCE)。利用特定路径(如文件上传进度追溯)稳定触发攻击。Apache mod_php 风险最高,攻击能在应用代码运行前触发。 |
2. 修复方法(彻底解决)
直接升级至官方已修复的 PHP 版本是唯一能消除风险的完整方案。
升级目标版本:
-
PHP 8.5 分支:升级至
8.5.12 -
PHP 8.4 分支:升级至
8.4.27 -
PHP 8.3 分支:升级至
8.3.36 -
PHP 8.2 分支:升级至
8.2.35
实操步骤:
# Ubuntu / Debian 系统示例:
sudo apt-get update
sudo apt-get install --only-upgrade php8.3-fpm php8.3-cli php8.3-common # 根据实际使用的 PHP 分支修改版本号
# CentOS / RHEL / Rocky Linux 示例:
sudo yum update php php-fpm php-common
# 升级完成后必须重启 Web 服务与 PHP-FPM 服务:
sudo systemctl restart php8.3-fpm
sudo systemctl restart nginx # 或 apache2
注意:如果通过 Linux 官方源或 LTS 厂商安装,请确认包管理器获取到了 2026 年 10 月 21 日及以后发布的补丁包。若使用源码编译,需前往
php.net下载对应分支最新的源码包重新编译部署。
业务影响:
-
重启短暂中断:重启
php-fpm或Apache时会造成数秒的请求瞬断(建议在业务低峰期操作,或使用平滑重启reload)。 -
兼容性影响:本次升级为小版本(Patch)安全更新,不会引入破坏性的 API 变更,对已有业务代码兼容性影响几乎为零。
waf 能拦吗
答案是:可以拦截部分攻击变种,但不能作为完全依赖的防御手段,无法做到 100% 免疫。
WAF(Web 应用防火墙)在本次安全事件中属于辅助缓解层,它的能力边界和局限性如下:
一、WAF 能拦住什么?(有效场景)
-
特定已知特征的载荷(CVE-2026-109619):对于利用
session.upload_progress或已知特定反序列化/全局状态篡改的攻击 payload,若 WAF 开启了最新的签名规则库(如包含相应漏洞正则的规则),可以在网关侧直接阻断该类 HTTP 请求。 -
超大/异常 Request 限制(CVE-2026-109618):WAF 或入口 Nginx 可以强制限制
Content-Length、Multipart 嵌套深度、请求头数量及 Body 大小(如限制在 8M/10M 以内)。这能直接切断通过“超大 Post 请求触发 OOM”的特定攻击路径。
二、为什么 WAF 不能彻底替换补丁?(局限与绕过风险)
-
绕过风险高(Bypass):RCE 漏洞的 Payload 往往可以通过编码(如 Base64、URL 编码、混淆)、分块传输(Chunked)或利用不同的 Content-Type/Multipart 格式绕过 WAF 的正则检测。
-
协议与底层解析差异:WAF 解析 HTTP 请求的 Engine 与 PHP 底层(Zend Engine / FPM)在解析极极端或异常报文时可能存在差异。如果攻击者构造了“WAF 认为是合法/无法理解、但 PHP 却能成功解析并触发 OOM/残余状态”的畸形请求,WAF 就会失灵。
-
针对 CVE-2026-109618 (OOM) 的固有缺陷:OOM 路径的根本问题在于“PHP 内部内存不足后的清理逻辑异常”。即便攻击者发送的请求体积符合 WAF 规则,只要目标服务器当时的系统内存紧张,或者通过组合正常业务接口消耗了服务器资源,同样可能触发 OOM 路径。这种流量在 WAF 看来完全是正常的合法业务流量。
我都用在线的。
都没用客户端。
v2 感觉都没啥人了 , 没有回复。
我挂了 4000 好几个月了没人要。 同配置的 m4 万兆口最低配
什么是 jev
啥城市呀 咋样嘞
我现在也是外包 阿里的外包 基本不加班。这个在入职前都可以和 hr 了解。
上海 yes
外企的安全部门
嘿嘿
👍
我同时还投了另一个 还没走到终面 不过看起来待遇差不多 , 迪士尼的,你可以搜搜看?
这俩都干过 ;这俩肯定要加班。
写网文 可能赚大钱。
头部的都成百上千 w 的稿费。
建议用 clashparty 然后用靠谱的机场
不一定贵的它就靠谱,你得多试几个。
.
👍
这里比较重要的是想法,想要一个什么样的工作 拿多少钱。然后用吸引力法则给对方(offer)吸过来。
👍
外包的缺点就是晋升渠道 几乎没有。
但是实际上内部晋升一般也涨的不多,而且职责和工作量还会加不少。
赞
没有啊 我这几年也不咋加班,应该要看公司和岗位的 , 里面细分方向也不少。
我觉得房子这些东西的价值非常虚高,其中至少有 70% 的泡沫。
所以我不会去买。
房子实际价格可以参考大兴安岭、鹤岗。
对的,老版没问题,新版有问题。我也不知道是哪个版本开始有问题的,因为它有的时候让我强制更新,我就更新了,然后就不好用了。
主要表现就分成节点在其他软件上能用,在这个软件上就 ping 不通。还有订阅失败之类的。
昨天 12:30 睡得
半夜醒了
我来说一下我为什么要发帖。这是我昨天晚上莫名其妙想到了这些,然后跟 AI 对话了一个多小时。
因为英语比较好,所以我想找国内的网络安全加英语的工作,这样的话能少卷一点。而且工资也能相对高一点。目前实际上工作中也涉及一些英语,但是在工资上并没有体现。。
但是我发现这条路的本质,还是出国更适合呀。
同样是说英语,同样是做网络安全。出国的话,工资应该会更高吧?
我认为很多的时候,人生最后的成果在于你的决定,而不是你有多累多努力。
就比如说这个莫名其妙出现在我脑海中的念头。如果我真的去执行了,可能以后就会有很多不同。就像是一个树的两个分支。
我觉得出国发展和国内发展在我这个节点就是一个现在这个年龄比较重要的决定。
但是说实话,看不透。、在国外发展会更好,是纯属我的主观臆测。
至少我在现在这个年龄不怕失去什么。也没背上车贷房贷。也没生娃。。但是我又是一个喜欢安逸的,懒散的人。
外企机会正在看了。感觉还都挺难进的。
有的时候我在思考,在中国什么水平?润就没有意义了。有的人说,比如说工资 2 万
先读书再找工作的话。我也搜了一下,它主要的问题就是比较贵。其次还有一个问题,就是就业市场,无论国内国外吧,感觉都挺糟糕的。没有那么多好工作,跟五六年前没法比了。
15w
目前想先准备一下英语考试。
搜了一圈,觉得超级复杂,而且也不知道选什么国家。
让 AI 提供了几条路径,感觉都挺怪的,真的是从来没深入思考过。
whv 不就是去当廉价劳动力 比如牧场 或者农场 当然能赚个汇率也许
但是这个体验其实也体验不到点上
就国内来说,你天天去送外卖的工作,或者是刮大白的工作,和办公室 IT 啊这些工作体验也完全不一样啊
可以锐评 接受各种实际经验敲打。
毕竟我了解渠道有限。很多其实也就是想象的。
给你两个方案,一是开空调加窗户开缝
二是增加衣物,比如穿个长袖和坎肩。
我是日常调 25 度 然后下面会有一个产生热风的除湿机一直往空调吹 一般都搞得挺冷的。晚上睡觉盖俩被子 😃
另外睡眠 睡眠的晚比如 1-2 点就容易有痘痘。
运动也有用 运动出汗就不容易长痘
用水杨酸洗脸 晚上洗(看情况可以隔天一洗)。
然后早上清水冲冲 不要洗面奶之类的,把晚上脸上的油都洗掉了。
日常出门用上防晒。
水杨酸和防晒可以让 ai 推荐 我是屈臣氏买的都是 100 左右一瓶。
痘痘主要就是激素 、 食物刺激 、 脸部油脂不平衡导致。
恭喜 
没有刮,自己去手工 google 找图片往里一贴就好了
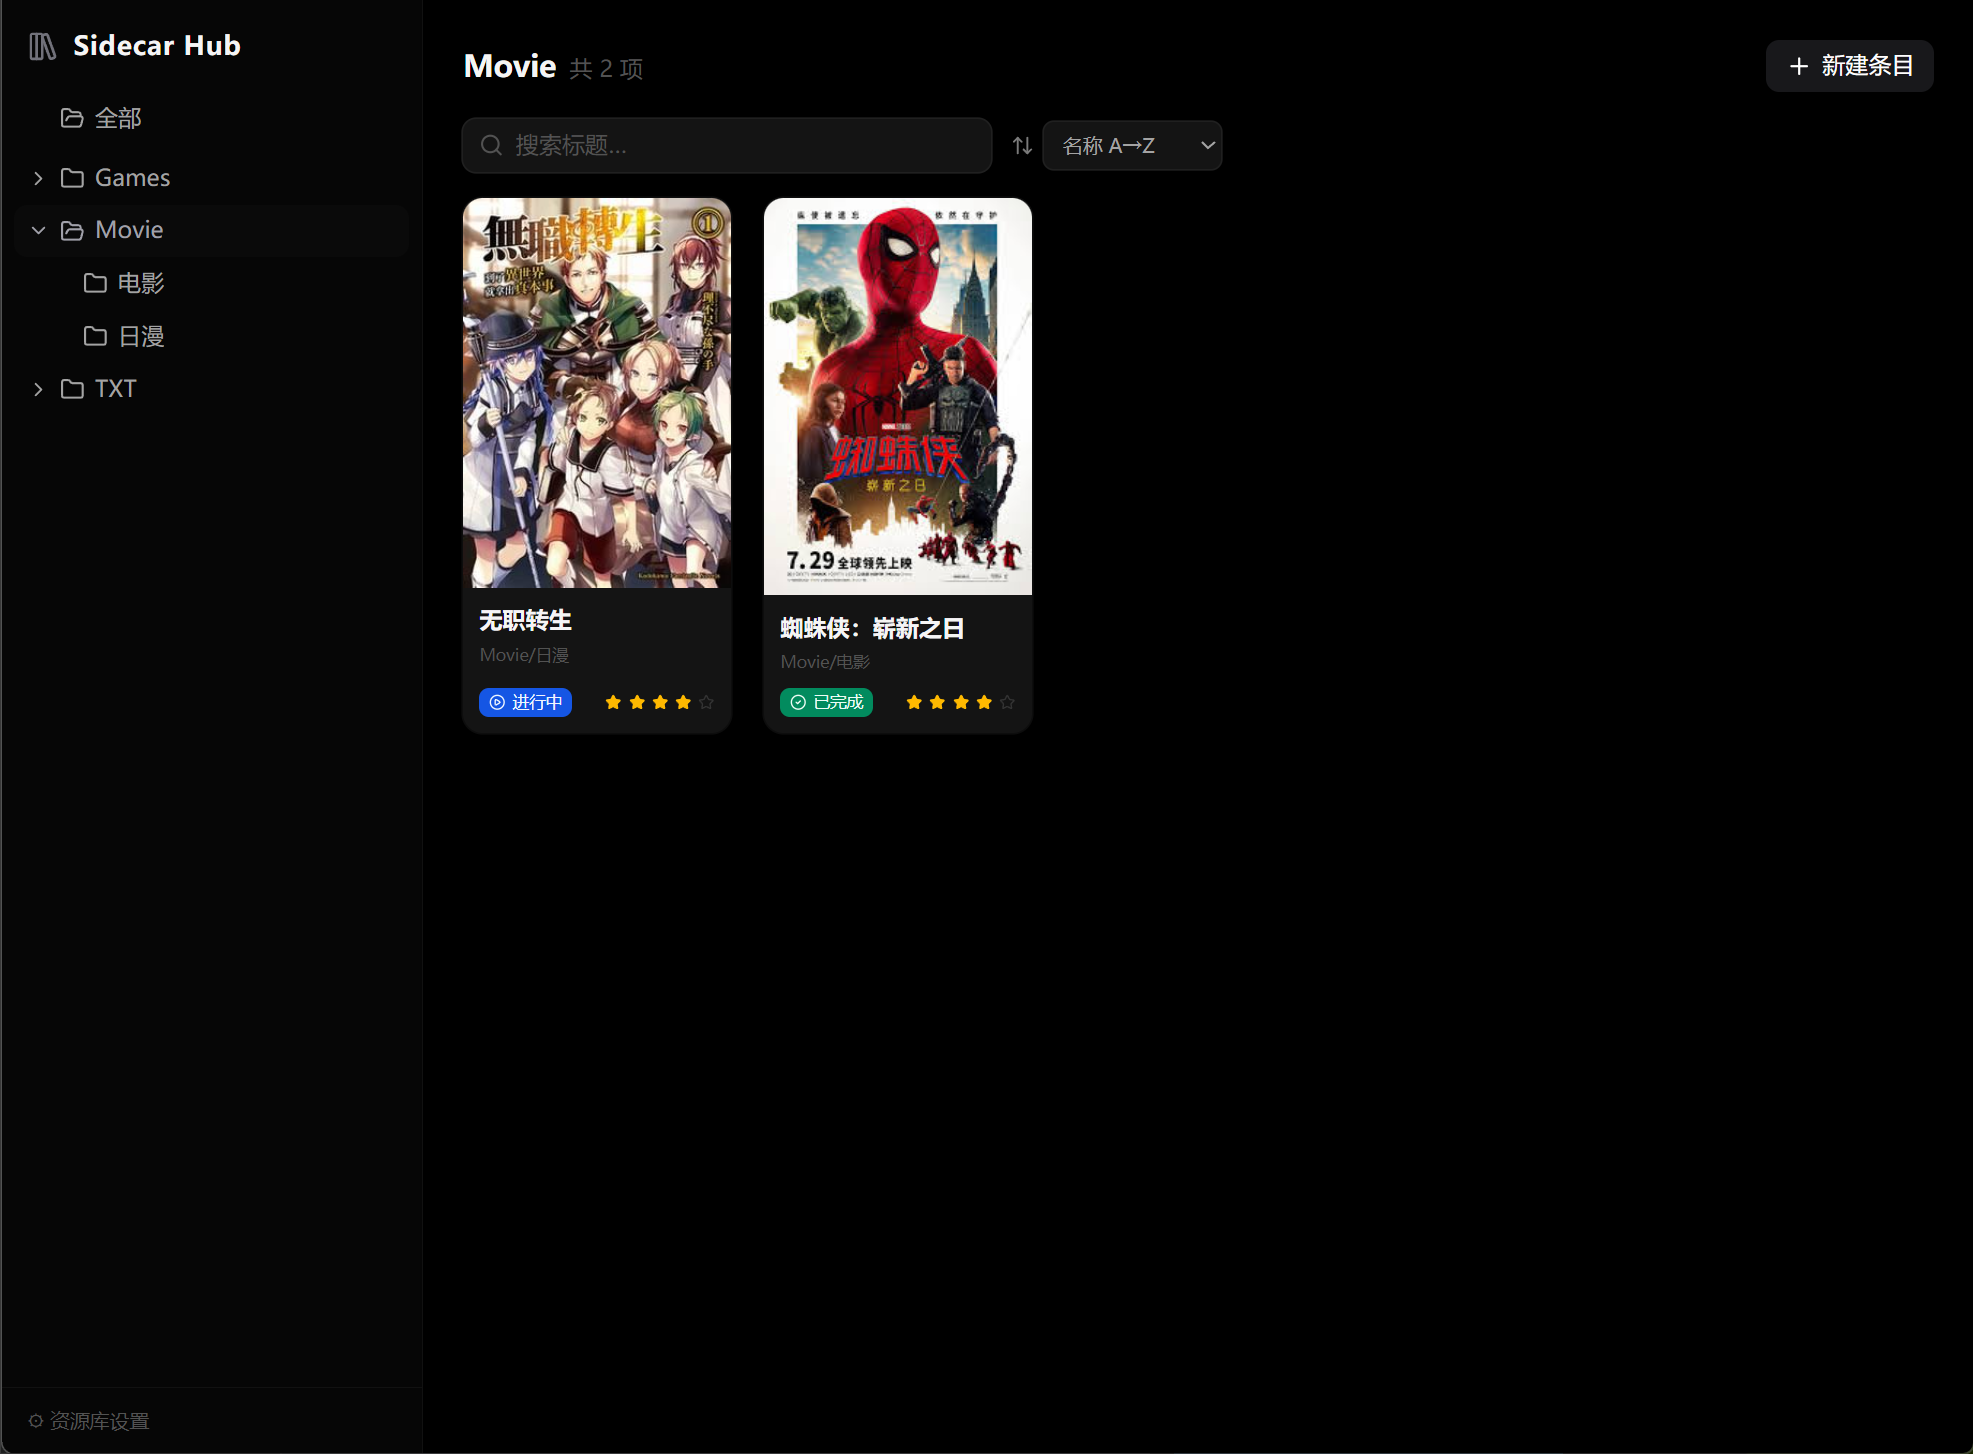
还可以自己写影评。
从满语/女真语演变而来
理解万岁
https://greasyfork.org/zh-CN/scripts/565693
推广下我这个小脚本
选中卡片后 f 键可以超级放大。
下载个 ra 模拟器 玩玩 gba nds 游戏啥的。都是打开就玩,还能即时存档。
不是他只提供一个 windows 的 exe 不敢装啊,万一有毒呢
。
我刚才调了一下 下个版本能支持 18 了
17 会报错。不会搞 就先不支持了。
要是有人很想用我也可以看看咋支持。但是老版本 IOS 好像连快捷指令短信转发功能也没有。
@Jimmy 好野