PHP 核心 RCE 漏洞(CVE-2026-109618/109619)泄露

19 条回复
298 次浏览

一、公告事项

近期 PHP 核心中两个此前被封锁的远程代码执行漏洞(CVE-2026-109618、CVE-2026-109619)细节在协调披露前遭泄露,PHP 安全团队已提前发布安全版本发布通知,拟于 2026 年 10 月 21 日 14:00 UTC 发布修复版本。

二、具体内容

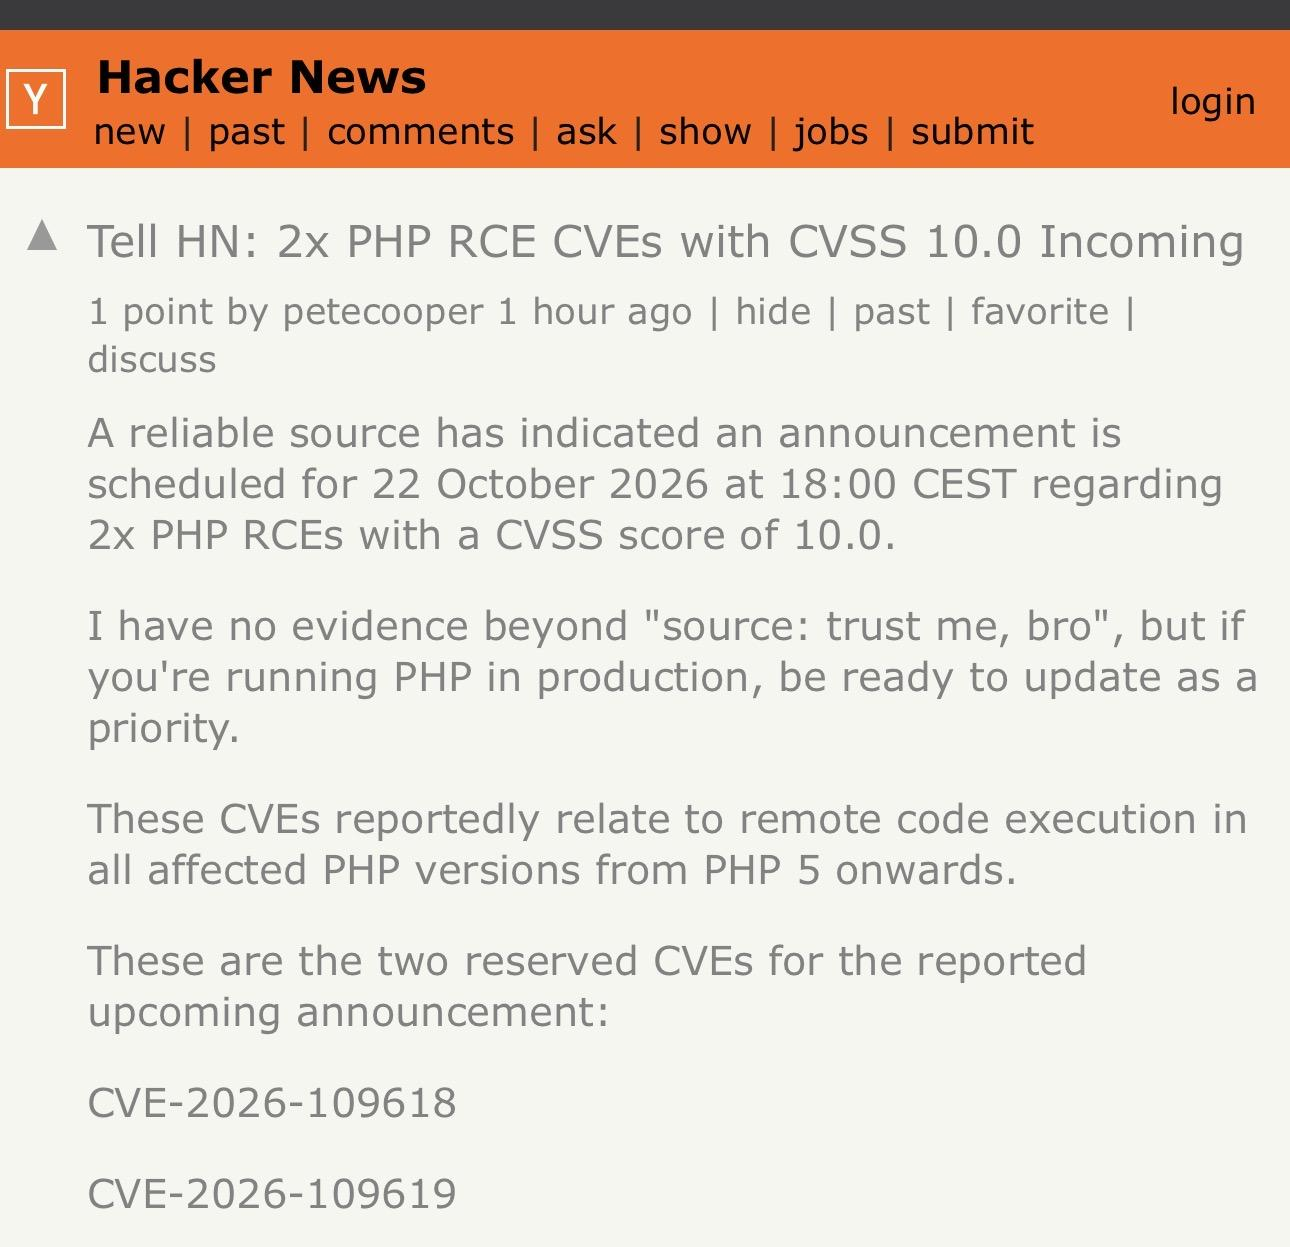
漏洞概况:PHP 核心存在两个远程代码执行漏洞,追踪编号为 CVE-2026-109618 与 CVE-2026-109619;PHP 安全团队官方评级为 CVSS v4.0 9.2,社区报告称 CVSS 10.0。
image

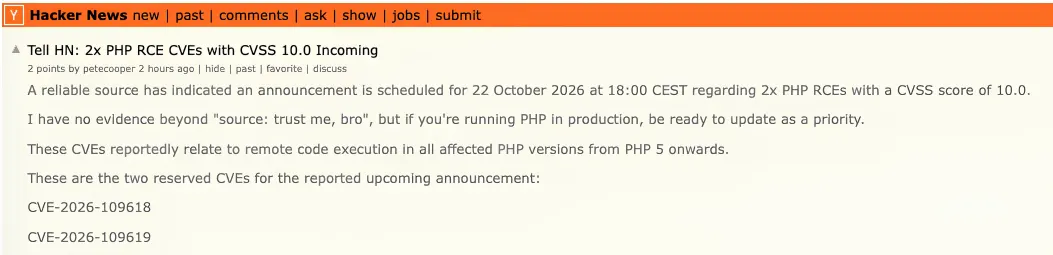
泄露情况:2026 年 10 月 20 日,相关信息在 Hacker News 删除帖及 X、Mastodon 传播;watchTowr 确认漏洞真实存在,但禁运未解除前不披露细节。
image

官方响应:PHP 安全团队于 php.net 发布提前通知,安全版本发布会定于 2026 年 10 月 21 日(周三)14:00 UTC,解决上述两关键漏洞;若细节公开或出现积极利用证据,保留提前发布权利。

影响范围:报告显示影响广泛,预计补丁仅针对受支持的 PHP 8 分支;PHP 5 与 PHP 7 已近 EOL,无官方修复。

三、相关说明或提示

建议用户清点所有 PHP 实例(版本与部署方式),优先迁移 PHP 5/7 至 PHP 8,关注 10 月 21 日 php.net 及厂商渠道并及时升级。
目前无公开 PoC 及利用证据,技术细节待发布后披露。
消息原文: http://hf.wwszxc.tax:23127/wiki/announcement/13

pinned
置顶
卡皮巴拉
Admin

这么问题挺严重的,各位应该关注一下是否有 php 跑的项目

检查并及时用官方补丁封堵漏洞。

展开 2 条评论

#̢̛ͥ̀̽̽ͨ̌̓͆̇̀̽ͦͨͫͯ̏̎̇̈̚͜҉̕͢͏͡҉̸̶̛͢͡҉̵̨̭̳̘̹̫͔͖̜̠͖̫̲̖̱̤̻̖͉͢͞͡ͅͅ͏̸̷̢͑̊̀̐ͣͭͭ̉͂ͨ̽͒̊̎͛ͪ̊̎ͩͧ̀͝͠͠͏̸̵̵̷̵

针对 2026 年 10 月 21 日 PHP 官方发布的紧急安全公告(修复 CVE-2026-109618 和 CVE-2026-109619 两个 CVSS 9.2 级的漏洞),整理的漏洞详情、修复及缓解方案如下:

1. 漏洞原理与危害简述

漏洞编号 / 名称漏洞原理攻击危害
CVE-2026-109618(OOM 内存损毁 RCE)在处理 Web 请求时,若触发 PHP 内存不足(OOM)逻辑,请求会被中断。但在内部数据未完全初始化时中断,后续清理(Cleanup)流程会将无效数据误认为有效数据,造成内存损毁。未经身份验证的远程代码执行(RCE)。攻击者可直接向服务端发送恶意构造的超大或复杂请求,在无任何权限的情况下控盘服务器。
CVE-2026-109619(残余全局状态 RCE)请求占用的内部状态在后端内存释放后,依然残存在并发 Worker 进程中。当同一个 Worker 处理下一个新请求时,会在正常重置前使用残留的失效状态,引发越界或指针异常。未经身份验证的远程代码执行(RCE)。利用特定路径(如文件上传进度追溯)稳定触发攻击。Apache mod_php 风险最高,攻击能在应用代码运行前触发。

2. 修复方法(彻底解决)

直接升级至官方已修复的 PHP 版本是唯一能消除风险的完整方案。

升级目标版本:

  • PHP 8.5 分支:升级至 8.5.12

  • PHP 8.4 分支:升级至 8.4.27

  • PHP 8.3 分支:升级至 8.3.36

  • PHP 8.2 分支:升级至 8.2.35

实操步骤:

复制
# Ubuntu / Debian 系统示例:
sudo apt-get update
sudo apt-get install --only-upgrade php8.3-fpm php8.3-cli php8.3-common # 根据实际使用的 PHP 分支修改版本号
# CentOS / RHEL / Rocky Linux 示例:
sudo yum update php php-fpm php-common
# 升级完成后必须重启 Web 服务与 PHP-FPM 服务:
sudo systemctl restart php8.3-fpm
sudo systemctl restart nginx # 或 apache2

注意:如果通过 Linux 官方源或 LTS 厂商安装,请确认包管理器获取到了 2026 年 10 月 21 日及以后发布的补丁包。若使用源码编译,需前往 php.net 下载对应分支最新的源码包重新编译部署。

业务影响:

  • 重启短暂中断:重启 php-fpm 或 Apache 时会造成数秒的请求瞬断(建议在业务低峰期操作,或使用平滑重启 reload)。

  • 兼容性影响:本次升级为小版本(Patch)安全更新,不会引入破坏性的 API 变更,对已有业务代码兼容性影响几乎为零。

waf 能拦吗

答案是:可以拦截部分攻击变种,但不能作为完全依赖的防御手段,无法做到 100% 免疫。

WAF(Web 应用防火墙)在本次安全事件中属于辅助缓解层,它的能力边界和局限性如下:

一、WAF 能拦住什么?(有效场景)

  1. 特定已知特征的载荷(CVE-2026-109619):对于利用 session.upload_progress 或已知特定反序列化/全局状态篡改的攻击 payload,若 WAF 开启了最新的签名规则库(如包含相应漏洞正则的规则),可以在网关侧直接阻断该类 HTTP 请求。

  2. 超大/异常 Request 限制(CVE-2026-109618):WAF 或入口 Nginx 可以强制限制 Content-Length、Multipart 嵌套深度、请求头数量及 Body 大小(如限制在 8M/10M 以内)。这能直接切断通过“超大 Post 请求触发 OOM”的特定攻击路径。

二、为什么 WAF 不能彻底替换补丁?(局限与绕过风险)

  1. 绕过风险高(Bypass):RCE 漏洞的 Payload 往往可以通过编码(如 Base64、URL 编码、混淆)、分块传输(Chunked)或利用不同的 Content-Type/Multipart 格式绕过 WAF 的正则检测。

  2. 协议与底层解析差异:WAF 解析 HTTP 请求的 Engine 与 PHP 底层(Zend Engine / FPM)在解析极极端或异常报文时可能存在差异。如果攻击者构造了“WAF 认为是合法/无法理解、但 PHP 却能成功解析并触发 OOM/残余状态”的畸形请求,WAF 就会失灵。

  3. 针对 CVE-2026-109618 (OOM) 的固有缺陷:OOM 路径的根本问题在于“PHP 内部内存不足后的清理逻辑异常”。即便攻击者发送的请求体积符合 WAF 规则,只要目标服务器当时的系统内存紧张,或者通过组合正常业务接口消耗了服务器资源,同样可能触发 OOM 路径。这种流量在 WAF 看来完全是正常的合法业务流量。

前排打手
OP
GRD

疑似 AI 内容,请勿直接发布 AI 内容,解决方案已经在置顶评论中的官方说明内,最好升级,缓解措施在官方说明中已有。

展开 2 条评论
全勤

昨天刷到 PingCAP 数据泄露,攻击者是不是就是靠这个漏洞哦。攻击时间都能对上

发表一个评论

R保持