关于墨雪飘影图床等服务被入侵说明

尊敬的墨雪飘影图床用户:
大家好!
2026-10-28 19:57:51(GMT+8:00),云厂商发来告警,服务器疑似被入侵。
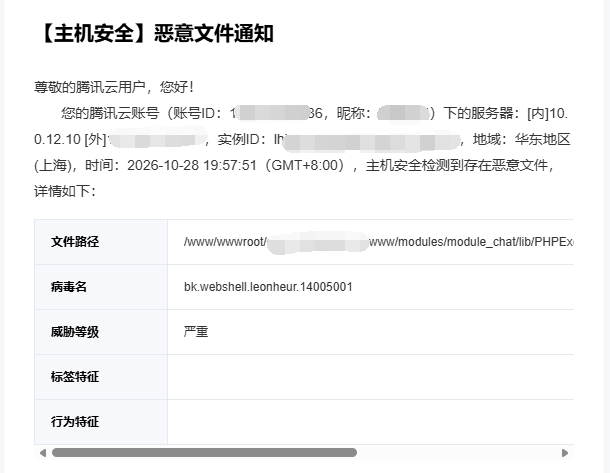
告警服务不属于图床服务,但与图床服务在同一服务器,经过初步排查,图床服务已早于该服务被入侵。
一、事件情况
经过人工与 AI 的初步排查,目前已确定墨雪飘影图床,WIKI 考试系统、工具站被挂马。
木马与此前大范围灰产活动的木马特征一致,目前已对上述服务进行停机维护(图床除外,正在不停机维护)。
二、可能受到影响的范围
本次排查涉及墨雪飘影图床及相关服务的服务器环境。
墨雪飘影图床服务登录采用了 OAuth 认证,不存在用户账号密码被窃取并利用的风险,2Libra 的 OAuth 服务未传输用户敏感信息,仅有用户标识,故不会泄露您的敏感信息。
WIKI 考试系统使用 MySQL 存储用户邮箱信息,该系统已停用数月,无新增用户,数据存储在同服务器的数据库中,暂时未发现拖库行为。
三、已采取及计划采取的处置措施
为尽可能降低安全风险,我们正在按照以下方向开展处置工作:
对墨雪飘影图床服务所有凭据进行更新,预计今日完成。(进行中)
对 WIKI 考试系统、工具站做下线处理。(已完成)
继续溯源工作。(进行中)
四、后续安排
本次事件的调查和处置仍在进行中。我们将继续推进安全检查、影响范围确认、数据完整性核验及系统加固工作。
后续如有经核实的重要进展,包括事件原因、具体影响范围、数据安全结论和服务恢复安排,我们将及时更新公告。
对于此次事件给各位用户造成的不便,我们再次表示诚挚的歉意。感谢大家一直以来对墨雪飘影的支持与理解。
我们将认真总结此次事件中的问题,进一步完善安全防护和日常运维机制,尽最大努力保障服务稳定运行及用户数据安全。
调查工作结束后将会发布事件详情。
墨雪飘影图床&墨雪飘影漏洞收集平台
公告日期:2026/10/29
后续公告渠道: https://v.mxpy.cn 、 https://pic.mxpy.cn 、墨雪飘影微信公众号、墨雪飘影漏洞收集平台社群、哔哩哔哩。


点个 ,继续支持大佬